
قابل نصب روی بینهایت دامنه...
تمامی فایل ها، 100 درصد سالم، بدون ویروس و بدون دستکاری و با لایسنس اورجینال GPL منتشر می شود.
افزونه امنیتی WP Ghost
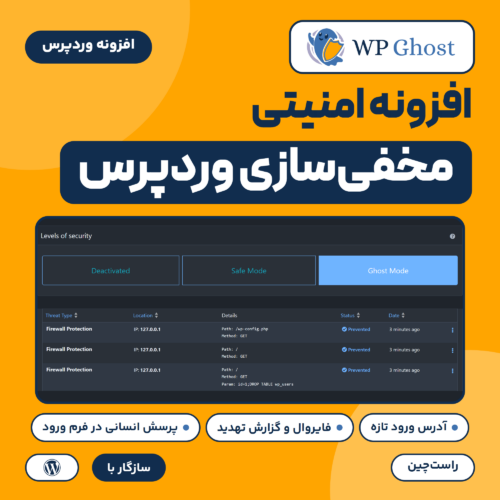
WP Ghost (نام قبلی: Hide My WP Ghost) افزونهای برای سختتر کردن وردپرس است. آدرس صفحه ورود و مسیر پوشه مدیریت، افزونهها، قالبها و هسته را عوض یا پنهان میکند و فایروال، حفاظت از ورود و گزارش تهدیدها هم کنارش دارد. این افزونه در وردپرس نیاز زیر خرید افزونه وردپرس قرار دارد.
دو سطح پنهانسازی
برای بررسی، یک وردپرس تازه با پیشخوان فارسی راه افتاد که فقط همین افزونه روی آن فعال بود (در ادامه «نصب آزمایشی»). درخواستهای حملهنما در متن، برای آزمایش و از همان دستگاه فرستاده شد.
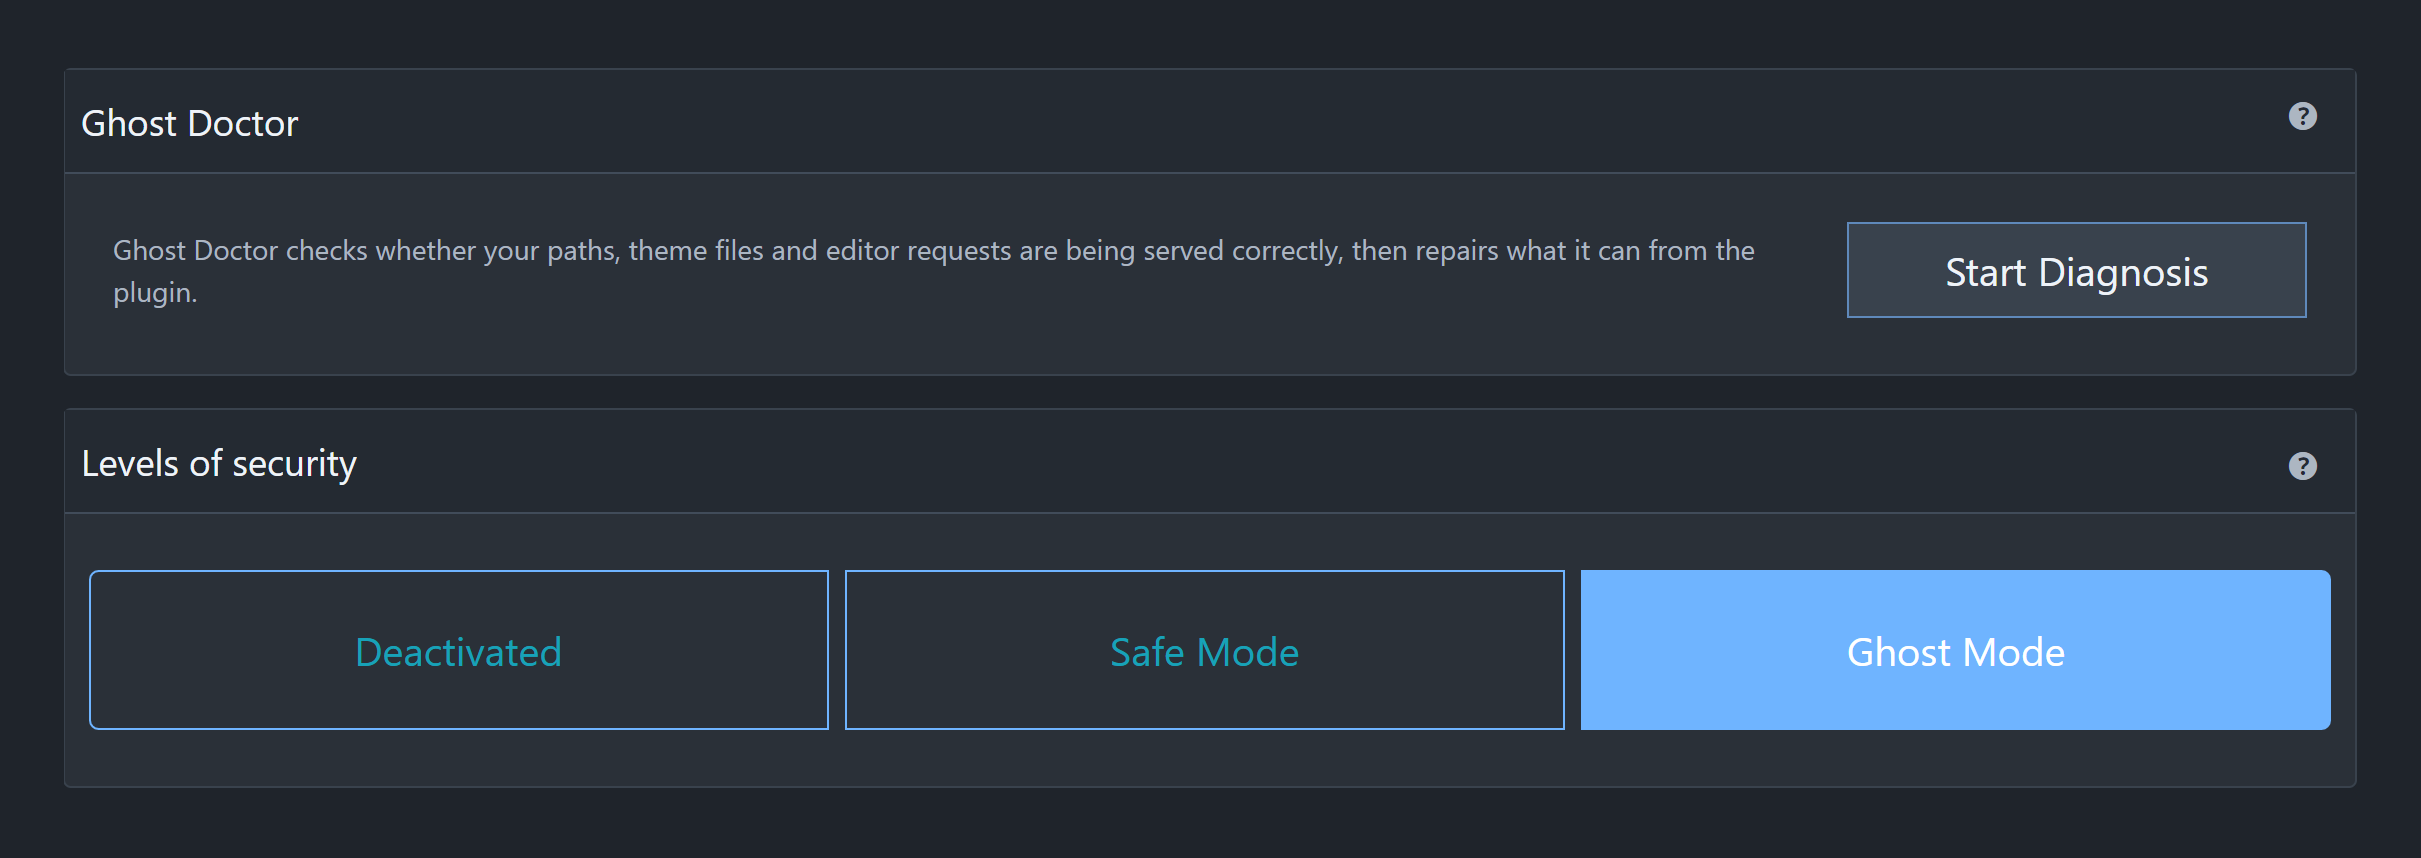
صفحه سطح امنیت (Level of Security) این حالتها را دارد:
- Deactivated: مسیرها همان مسیرهای پیشفرض میمانند.
- Safe Mode: مسیرهای از پیش تعیینشده برای ورود، محتوا، افزونهها، قالبها و بارگذاریها.
- Ghost Mode: همانها بهعلاوه مسیر پوشه مدیریت و آدرس
admin-ajax.php.
با انتخاب Safe Mode، افزونه پیش از ذخیره فهرست مسیرهای تازه را نشان میدهد؛ مثلاً ورود بهجای wp-login.php به newlogin میرود. همان پنجره میگوید مسیرها روی سرور واقعاً عوض نمیشوند و افزونه قاعدههایی برای پنهان کردن مسیرهای قدیمی در فایل پیکربندی سرور اضافه میکند.
پس از ذخیره Safe Mode، درخواستی بدون کوکی ورود (مثل بازدیدکنندهای که وارد نشده) برای wp-login.php خطای ۴۰۴ گرفت، آدرس تازه صفحه ورود باز شد و wp-admin به صفحه اصلی رفت. در حالت Ghost Mode همان درخواست برای wp-admin ۴۰۴ گرفت، آدرس تازه مدیریت به صفحه اصلی رفت، آدرس قدیمی admin-ajax.php ۴۰۴ داد و درخواست wp-config.php ۴۰۳ گرفت. در کد صفحه اصلی هم فایلهای قالب با مسیر core/views و اسکریپتهای هسته با مسیر lib آمده بود.
بعد از هر تغییر مسیر، افزونه میخواهد مطمئن شوید هنوز میتوانید وارد شوید: پیام میگوید آدرس تازه ورود را در تب دیگری باز کنید، دو دکمه برای تأیید یا لغو تغییر میآید و آدرس امنی هم نشان داده میشود که اگر آدرس تازه کار نکرد با آن به پیشخوان برگردید. ابزار Ghost Doctor بررسی میکند مسیرها و فایلهای قالب درست پاسخ میدهند؛ در آزمایش پس از Ghost Mode پیام «Every check passed. Your website paths are working.» را داد.
فایروال و گزارش تهدیدها
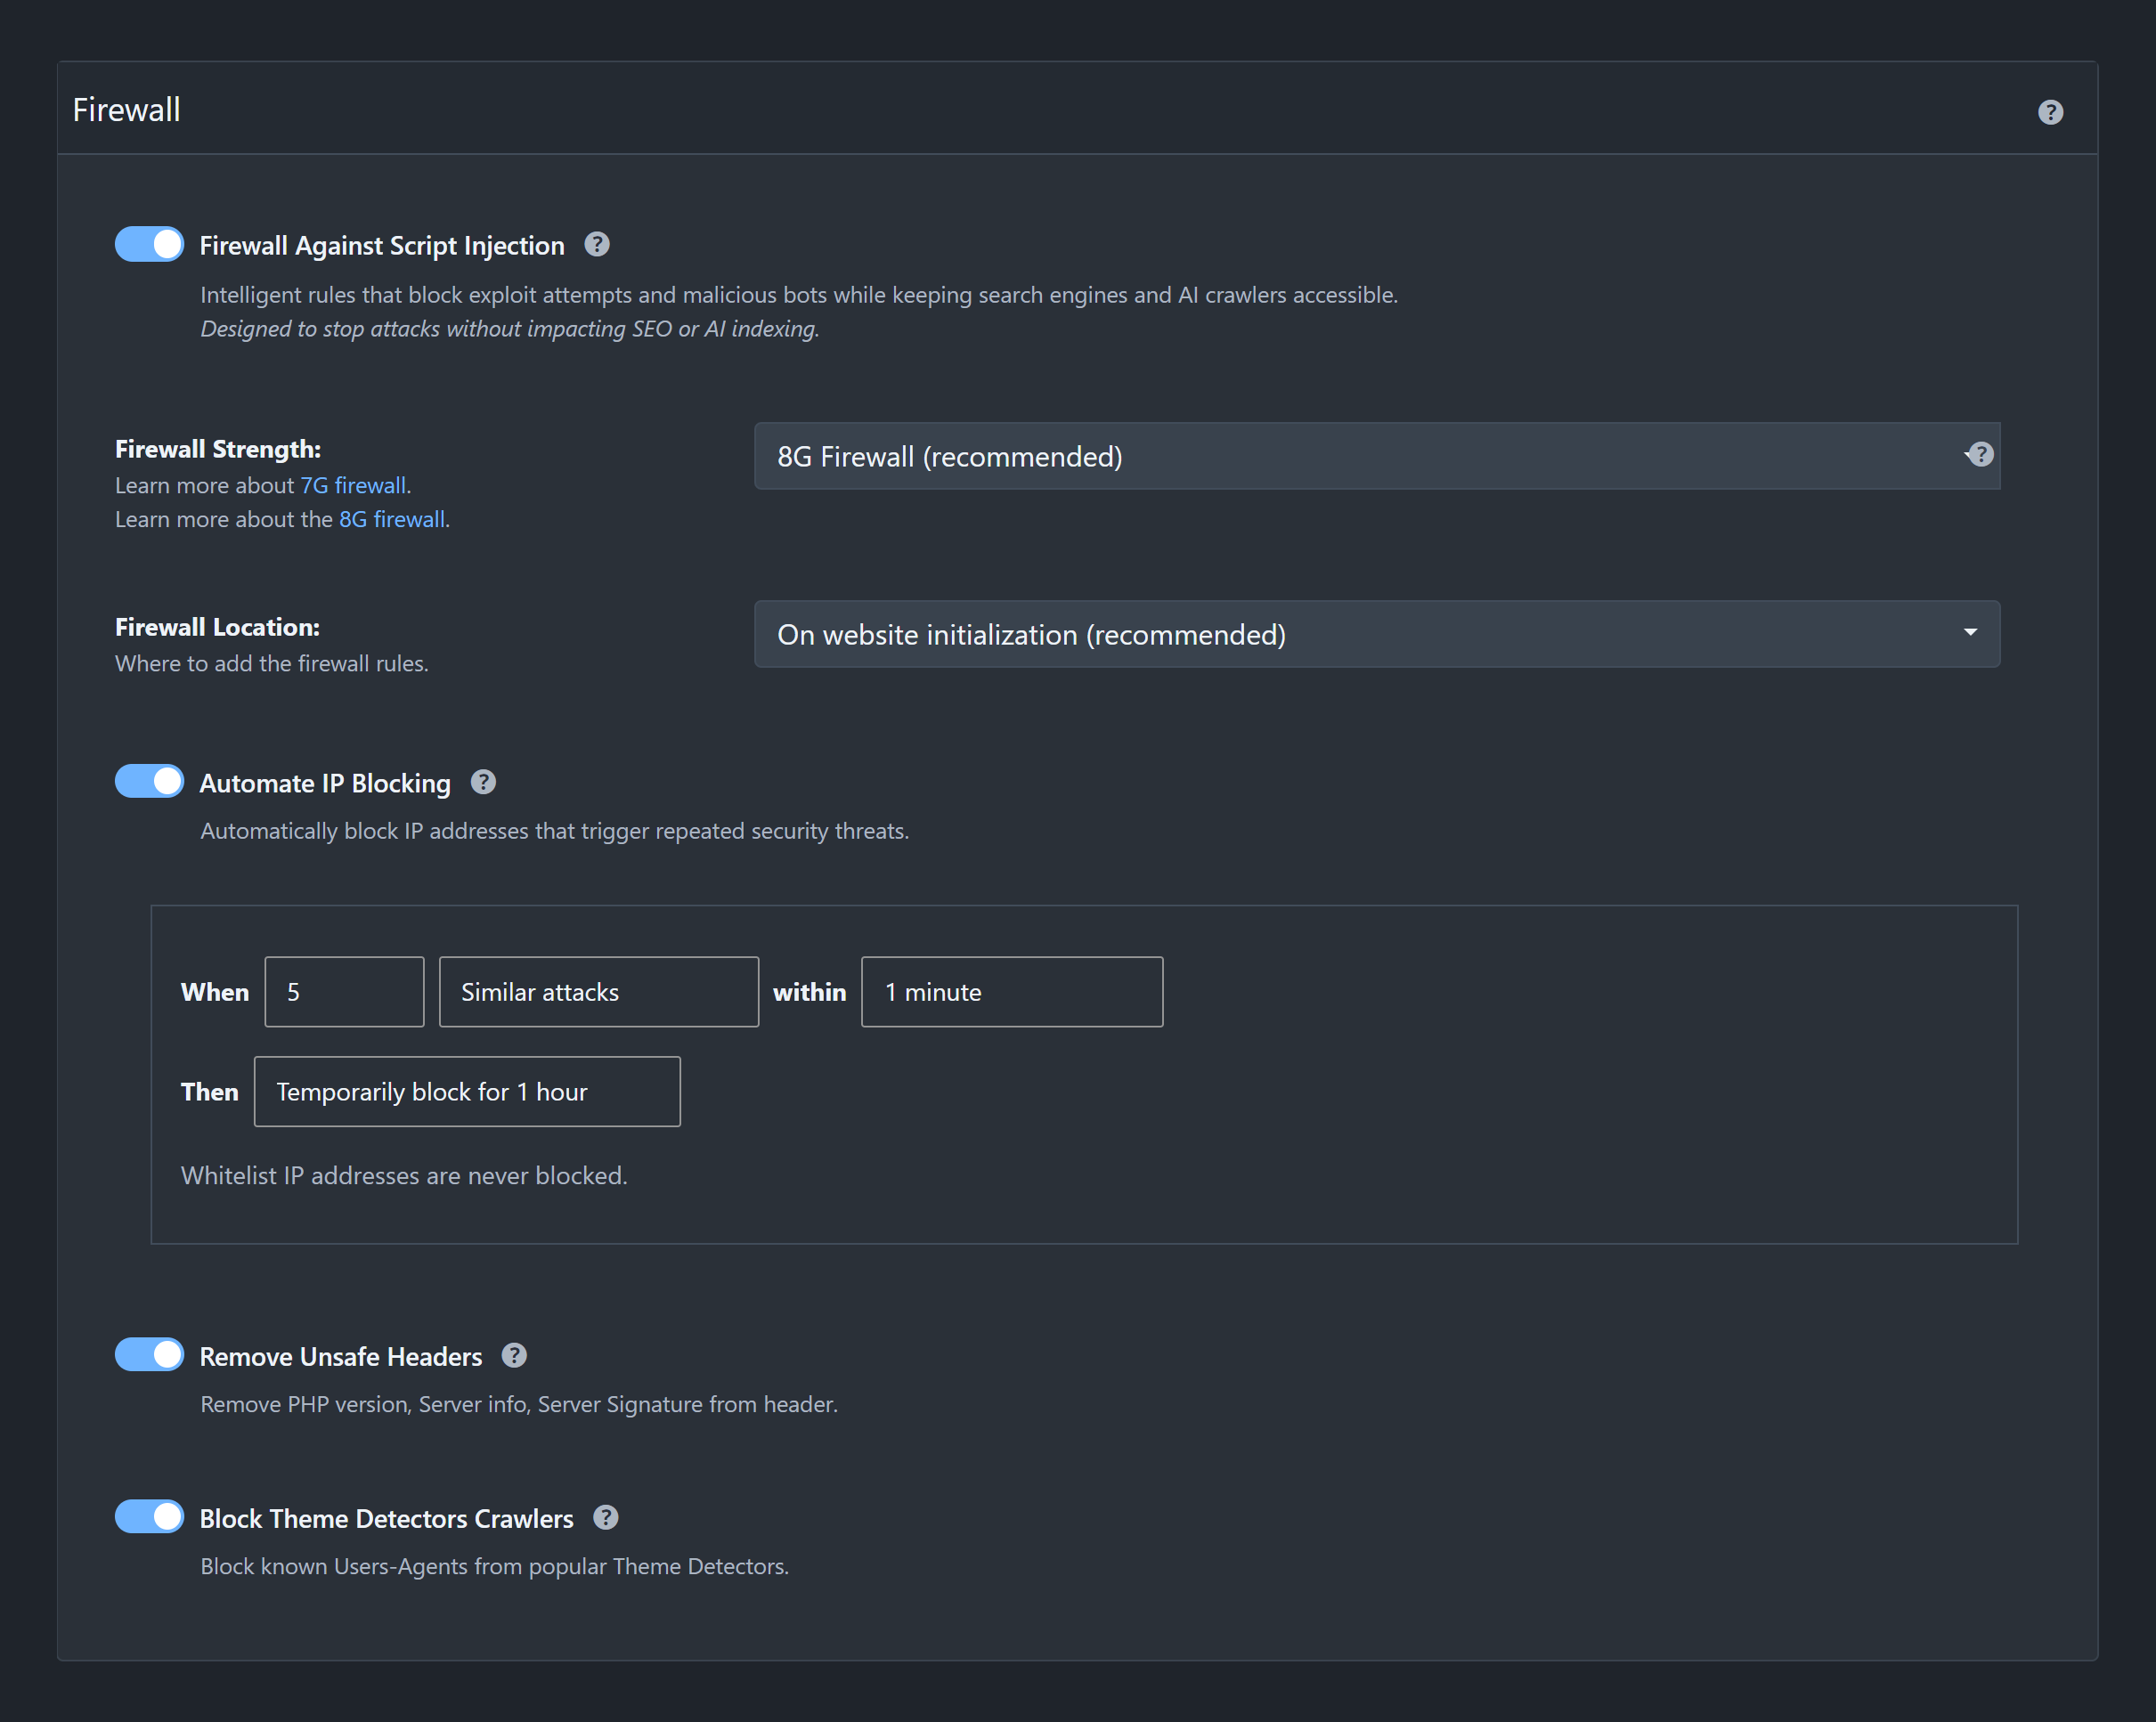
در صفحه فایروال قدرت فایروال را از Minimal و Medium تا 7G و 8G انتخاب میکنید و محل اجرای قاعدهها را بین «راهاندازی وبسایت» و فایل .htaccess میگذارید. «مسدودسازی خودکار IP» (Automate IP Blocking) با تعداد حمله، بازه و مدت مسدودی تنظیم میشود و برای حذف سرآیندهای ناامن و مسدود کردن خزندههای تشخیص قالب هم کلید جدا هست. زبانههایی برای امنیت جغرافیایی (Geo Security)، فهرست سفید و فهرست سیاه هم در همین صفحه است.
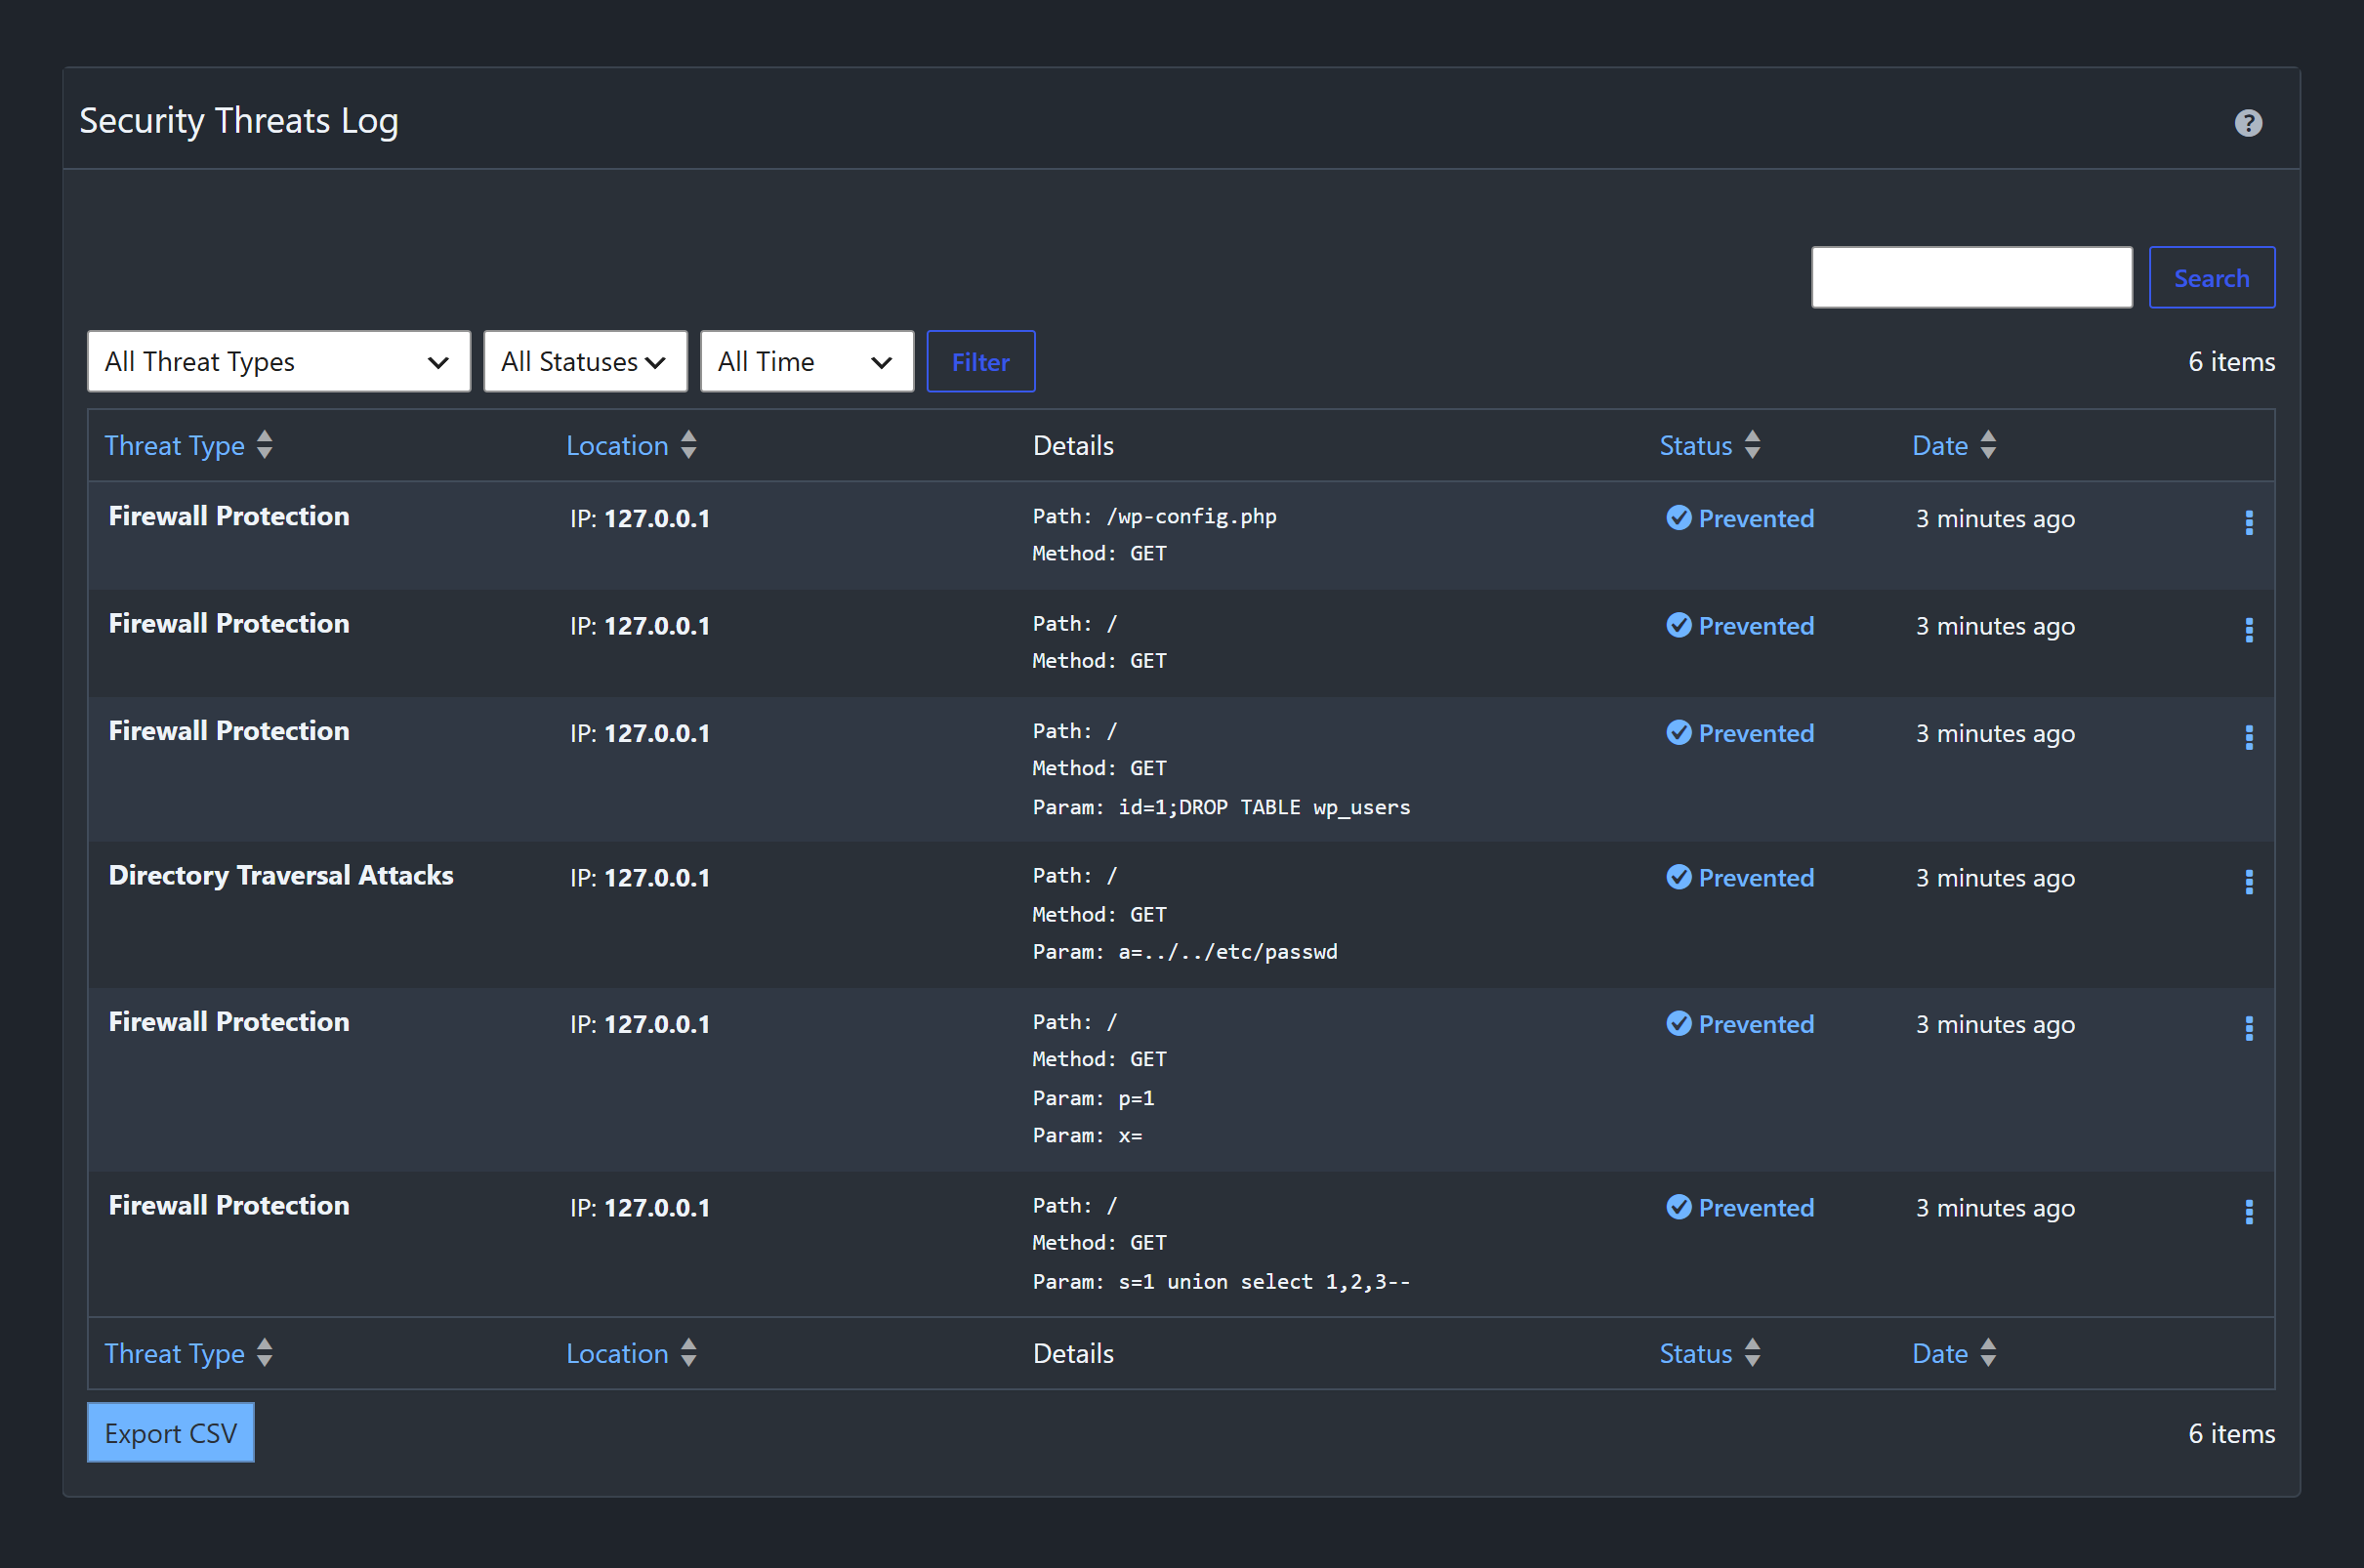
در نصب آزمایشی پنج درخواست مشکوک فرستاده شد: چهار آدرس با نشانه حمله (عبارت union select، تگ script، پیمایش با ../ و DROP TABLE) و یکی با هدر user-agent ابزار اسکن sqlmap. هر پنج ۴۰۳ گرفتند و یک جستجوی معمولی ۲۰۰ ماند. گزارش تهدیدها (Security Threats Log) هر پنج را با وضعیت Prevented و مسیر ثبت کرد (چهار مورد پارامتر هم داشتند) و درخواست wp-config.php بعد از Ghost Mode ردیف ششم شد.
ورود و دسترسی
در برگه Brute Force میتوان حفاظت فرم ورود، فراموشی رمز و دیدگاهها را روشن کرد و بین پرسش ریاضی و reCAPTCHA گوگل انتخاب کرد؛ بیشترین تعداد ورود ناموفق و مدت مسدودی هم از همینجا تنظیم میشود. پس از روشن کردن حفاظت ورود، فرم ورود بازدیدکننده یک پرسش جمع ساده نشان داد. قفل شدن پس از چند ورود اشتباه محک نخورد: درخواستهای آزمایش از آدرس خود دستگاه آمد و افزونه آن آدرس را مجاز میشمارد.
برگه 2FA Login ورود دومرحلهای را با کد برنامه تأییدکننده، کد ایمیل یا Passkey فراهم میکند و میتوان آن را برای نقشهای انتخابی اجباری کرد. ورود موقت (Temporary Logins) پیوندی با زمان محدود برای یک نقش کاربری میسازد تا بدون دادن نام کاربری و رمز دسترسی بدهید. این دو در آزمایش فقط به شکل صفحه تنظیمات دیده شد و ورود دومرحلهای و ورود موقت اجرا نشد.
ابزارهای دیگر
- بررسی امنیتی (Security Check): فهرست کارهای مانده در دو گروه Important و Suggested، با توضیح کار لازم و دکمه Fix it کنار بعضی موردها.
- پیکربندیهای آماده (Preset Security): از حالت Minimal تا Ghost Mode همراه فایروال، حفاظت ورود، گزارشها و ورود دومرحلهای.
- پشتیبان و بازگردانی (Backup/Restore): پشتیبان از تنظیمات افزونه، بازگردانی از فایل و بازنشانی.
- بخش پیشرفته (Advanced): نوع سرور، زمان بارگذاری افزونه و گزینهای که اگر قاعدههای سرور بارگذاری نشدند، افزونه مسیرها را عوض نمیکند.
پیش از خرید
در پیشخوان فارسی، صفحههای تنظیمات افزونه راستچین باز میشوند: منوی کناری افزونه از چپ کارتها به راست آنها میرود. افزونه مسیرها را با قاعدههایی در فایل پیکربندی سرور پنهان میکند. روی Nginx خود افزونه از شما میخواهد کد ساختهشده را به پیکربندی Nginx اضافه کنید و سازنده میگوید پس از ذخیره باید سرویس را دوباره بارگذاری کنید. پس از هر تغییر مسیر، آدرس تازه ورود را در تب دیگری باز کنید و تا مطمئن نشدهاید از پیشخوان خارج نشوید؛ خود افزونه هم همین را میخواهد.
اگر میخواهید نشانیهای پیشفرض ورود و مدیریت دیده نشوند و درخواستهای مشکوک با فایروال و گزارش همانجا بسته شوند، این افزونه هر دو را یکجا میدهد. نصب و راهاندازی آن روی سایت و رفع ناسازگاری با قالب یا افزونههای دیگر از خدمات نگهداری و عیبیابی سایت است.