

قابل نصب روی بینهایت دامنه...
تمامی فایل ها، 100 درصد سالم، بدون ویروس و بدون دستکاری و با لایسنس اورجینال GPL منتشر می شود.
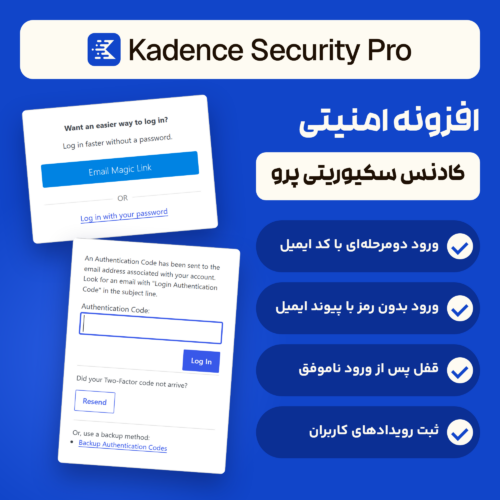
افزونه کادنس سکیوریتی پرو (Kadence Security Pro) ورود به وردپرس را امنتر میکند و سایت را زیر نظر میگیرد: ورود دومرحلهای، ورود بدون رمز با پیوند ایمیل، قفل کردن نشانیهایی که پیاپی ورود ناموفق دارند، قوانین فایروال، بررسی تغییر فایلها و ثبت رویدادهای کاربران. این افزونه پیشتر با نامهای iThemes Security و Solid Security شناخته میشد.
این افزونه را در فروشگاه وردپرس نیاز از بخش افزونههای کاربردی وردپرس میتوانید بخرید. برای نصب و تنظیم قوانین قفل و ورود دومرحلهای روی سایتتان هم میتوانید به خدمات نگهداری و عیبیابی سایت مراجعه کنید.
آزمایش افزونه محافظ امنیتی کادنس سکیوریتی پرو روی وردپرس فارسی
افزونه را از فایل همین فروشگاه روی یک وردپرس فارسی آزمایشی نصب کردیم و راهانداز اولیهاش را تا آخر رفتیم. راهانداز نوع سایت را میپرسد، قفل کردن حملههای حدس رمز و ورود دومرحلهای را پیشنهاد میکند و در پایان فهرستی با عنوان «Here are some notable improvements» نشان میدهد. بعد از آن ورود و قفل را روی همان سایت آزمودیم.
ورود دومرحلهای
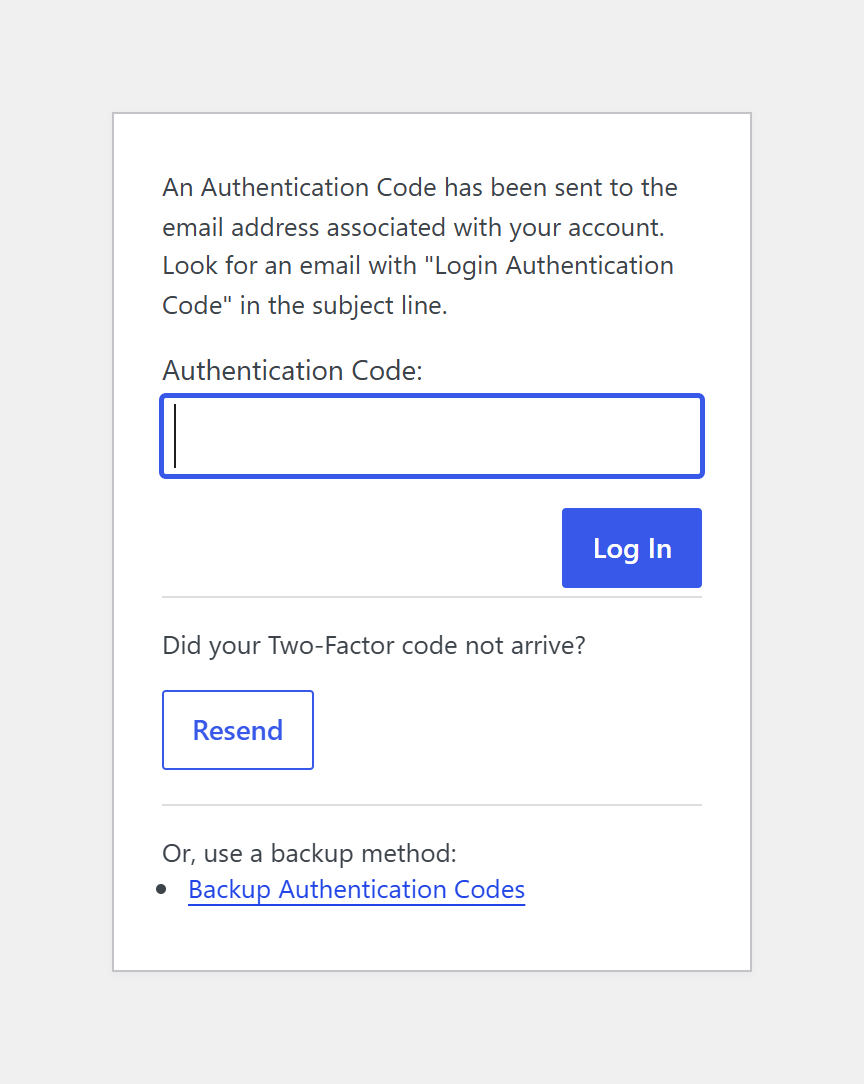
کاربری با نقش ویراستار در اولین ورود، پس از وارد کردن رمز درست، کد تأیید خواست و افزونه ایمیلی با عنوان «Login Authentication Code» فرستاد. بعد از وارد کردن کد درست، مرحله راهاندازی ورود دومرحلهای آمد: انتخاب روشها (برنامه موبایل مثل Authy یا Google Authenticator، ایمیل و کدهای پشتیبان) و فهرست کدهای یکبارمصرف، که پس از ترک صفحه دیگر نمایش داده نمیشود.
ورود بدون رمز
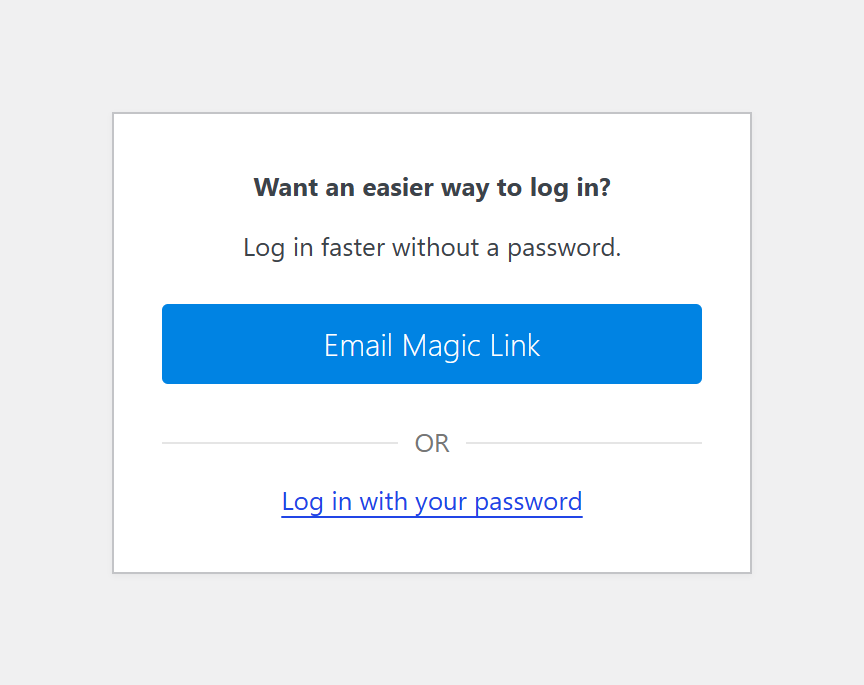
صفحه ورود ابتدا بهجای فرم رمز، کارتی با دکمه «Email Magic Link» و پیوند «Log in with your password» نشان میدهد. با درخواست پیوند، افزونه ایمیلی با دکمه «Log in Now» فرستاد و باز کردن پیوند آن همان کاربر را بدون رمز وارد پیشخوان کرد. این کاربر ورود دومرحلهای هم داشت و این مسیر کد دومی از او نخواست. گزینه ورود با کلید عبور (Passkey) روی سایت آزمایشی که SSL نداشت در دسترس نبود و افزونه خودش مینویسد سایت باید SSL داشته باشد.
قفل پس از تلاشهای ناموفق
از یک نشانی دیگر چند ورود با نام کاربری نادرست فرستادیم. چهار تلاش اول پاسخ عادی خطای ورود وردپرس را گرفتند، تلاش پنجم و تلاشهای بعدی پاسخ ۴۰۳ گرفتند و صفحه آخر پیام «You have been locked out of this site» را نشان داد. فهرست قفلهای افزونه همان نشانی را نشان داد و صفحه فایروال ردیفی با عنوان «Too many bad login attempts» ثبت کرد. تعداد تلاشها و مدت قفل از تنظیمات افزونه تغییر میکند و در تنظیمات عمومی، مدت قفل ۱۵ دقیقه بود. گزینه ممنوع کردن دائمی نشانیهایی که چند بار قفل شدهاند هم همانجا هست.
بخشهای افزونه
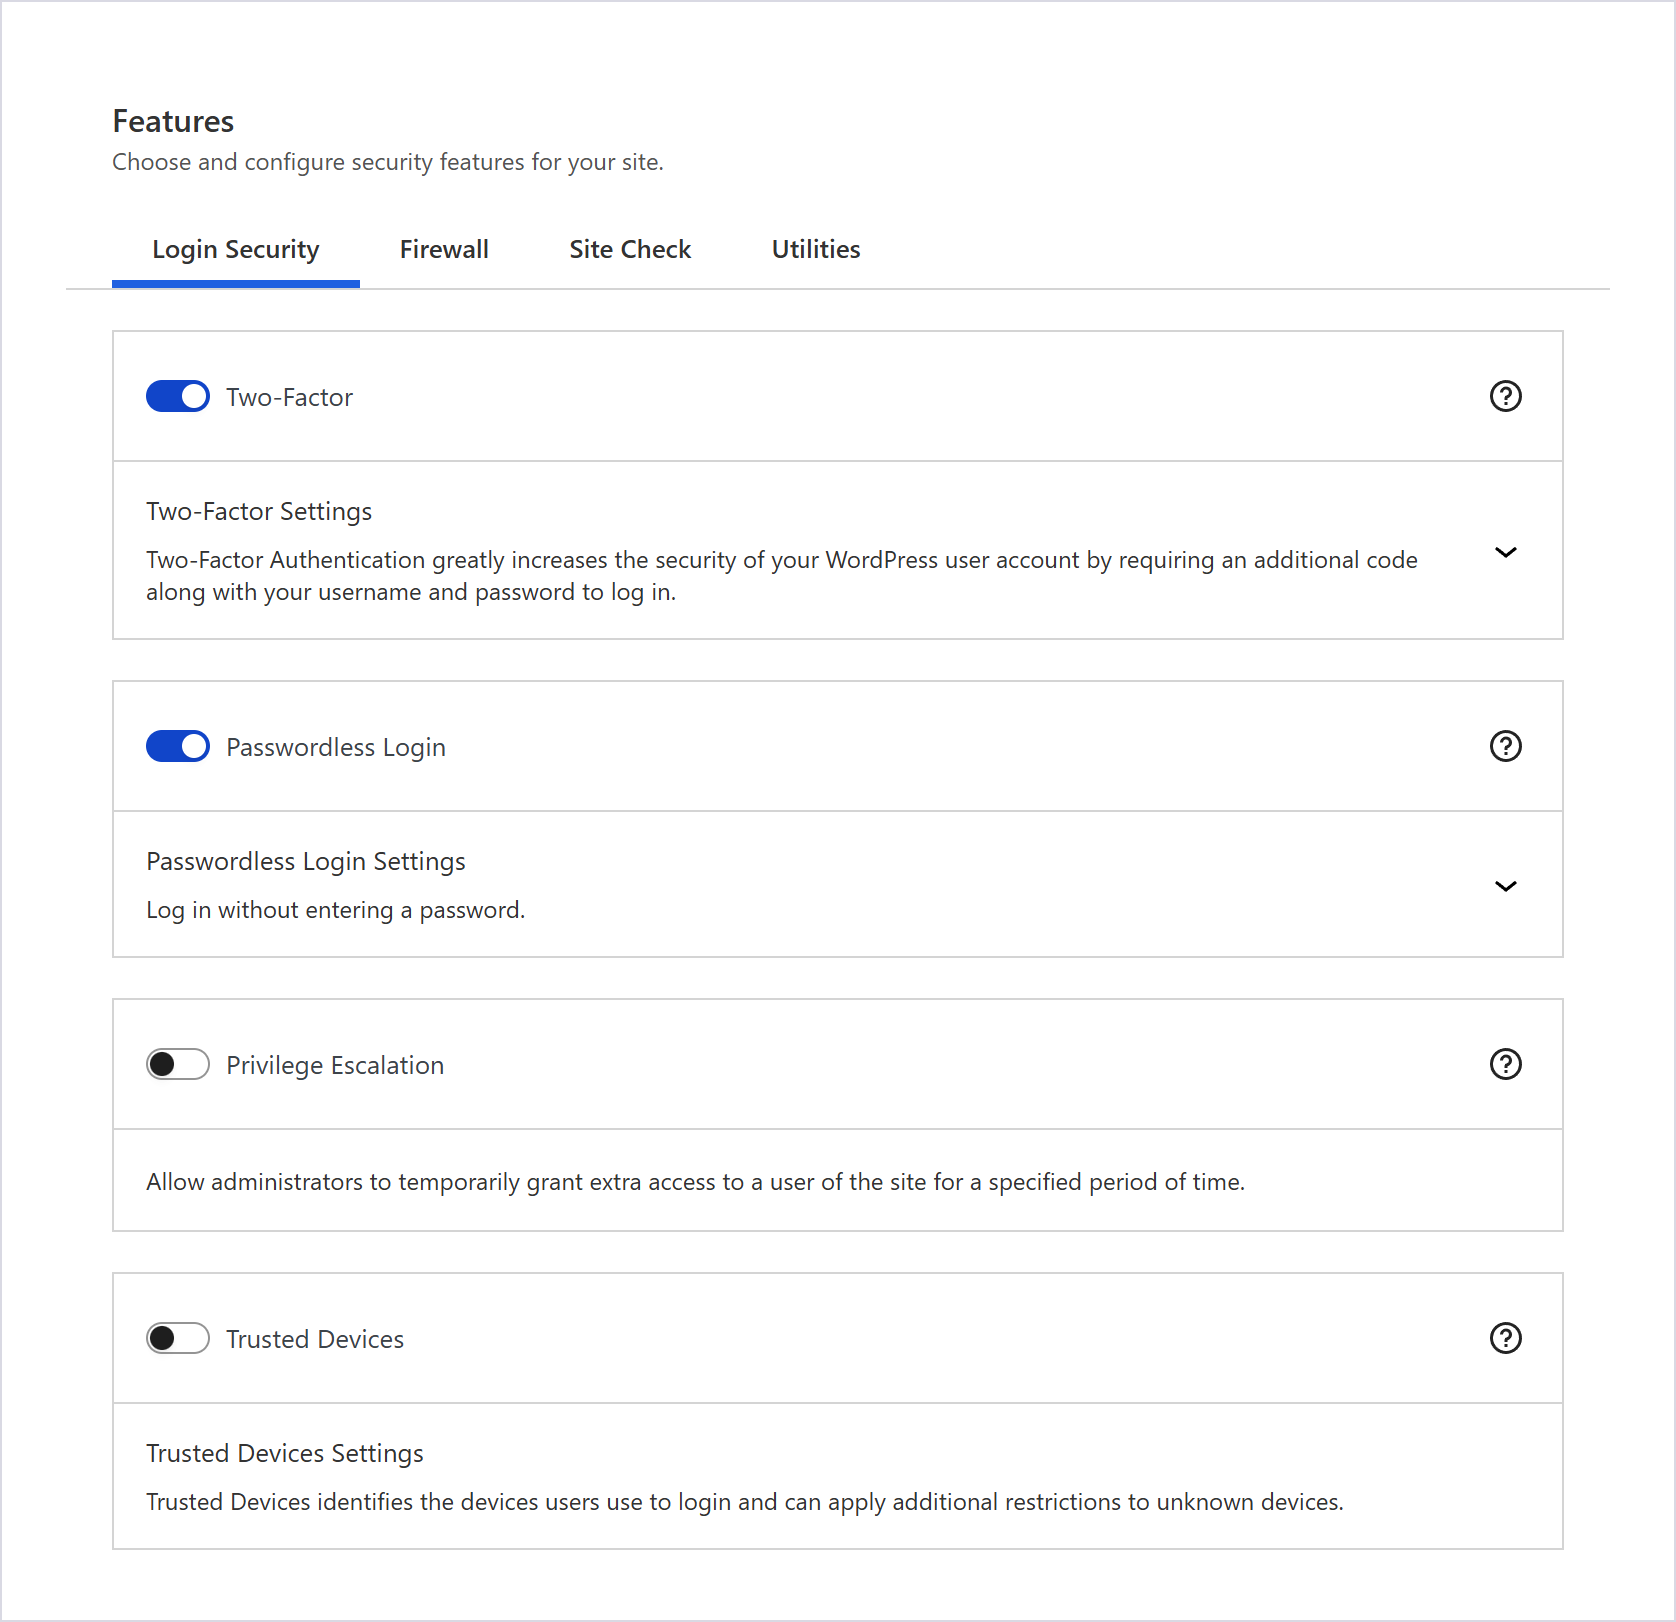
بخش «Features» در تنظیمات، ویژگیها را در چند گروه میآورد:
- Login Security: ورود دومرحلهای، ورود بدون رمز، افزایش موقت دسترسی کاربر، دستگاههای مورد اعتماد و محدود کردن ورود مدیر بر اساس کشور
- Firewall: ممنوع کردن نشانی IP یا User Agent، موتور قوانین فایروال، قفل محلی پس از ورود ناموفق، قفل شبکهای مشترک بین سایتها، پیوند جادویی برای ورود هنگام قفل شدن و کپچا
- Site Check: تغییر فایلها، اسکن زمانبندیشده، ثبت رویدادهای کاربران و مدیریت نسخه نرمافزارها
- Utilities: بکاپ دیتابیس و موقعیتیابی برای دستگاههای مورد اعتماد
برای ثبت رویدادهای کاربران، نوشتهای را با کاربر مدیر منتشر کردیم و فهرست رویدادها ردیفی از ماژول «User Logging» برای تغییر وضعیت آن نوشته داشت. فعال شدن خود افزونه هم در همان فهرست ثبت شد.
صفحههای مدیریت
منوی «Security» در پیشخوان این صفحهها را دارد:
- Dashboard: کارتهایی برای تهدیدهای مسدودشده و قفلها
- Site Scans
- Firewall: فهرست رویدادهای فایروال
- Vulnerabilities
- User Security: کاربران را با نقش، آخرین بازدید و وضعیت ورود دومرحلهای فهرست میکند
- ابزارها
- Logs: رویدادها را بر اساس ماژول فیلتر میکند
ابزارها و خط فرمان
صفحه ابزارها خروجی گرفتن از تنظیمات و وارد کردن آنها، شناسایی نشانیهای سرور، تغییر نام کاربری «admin»، تغییر شناسه کاربر ۱ و تغییر پیشوند جدولهای دیتابیس را در اختیار میگذارد. بکاپ دیتابیس را میتوان زمانبندی کرد و فقط با ایمیل، فقط روی سرور یا هر دو فرستاد. افزونه دستورهای WP-CLI هم دارد و این سه را اجرا کردیم:
- wp itsec modules list: وضعیت ماژولها را چاپ کرد
- wp itsec settings list: تنظیمات را چاپ کرد
- wp itsec getlockouts: قفلهای فعال را چاپ کرد
پیش از خرید این را بدانید
- سازنده در پرسشهای متداول نسخه رایگان افزونه مینویسد که برای کار کردن به سروری با Apache یا LiteSpeed و mod_rewrite، یا NGINX نیاز دارد. گزینه «Write to Files» در تنظیمات عمومی به افزونه اجازه میدهد خودش wp-config.php و .htaccess را بنویسد، و در همان پرسشها پیش از استفاده یک بکاپ کامل از سایت توصیه شده است.
- بکاپ این افزونه فقط دیتابیس را میگیرد و بکاپ کامل سایت نیست.
- اسکن سایت روی سایت محلی ما خطا داد و پیام «Scan target is not publicly accessible» آمد، پس سایت باید از بیرون هم باز شود. در صفحه فایروال و صفحه آسیبپذیریها هم «Real-Time Updates» و «Virtual Patching» با وضعیت «Inactive» نمایش داده شدند و آنها را آزمایش نکردیم.
اگر میخواهید ورود به سایتتان هم امنتر شود و هم سادهتر بماند، کادنس سکیوریتی پرو ورود دومرحلهای، ورود با پیوند ایمیل، قفل پس از تلاشهای ناموفق و ثبت رویدادهای کاربران را یکجا دارد و همه از منوی «Security» پیشخوان تنظیم میشوند.