
قابل نصب روی بینهایت دامنه...
تمامی فایل ها، 100 درصد سالم، بدون ویروس و بدون دستکاری و با لایسنس اورجینال GPL منتشر می شود.
Really Simple Security Pro (با نام قبلی Really Simple SSL) افزونهای امنیتی برای وردپرس است که مهاجرت به HTTPS، سختسازی تنظیمات، هدرهای امنیتی، حفاظت از صفحه ورود، بررسی آسیبپذیری و فایروال را در یک افزونه کنار هم میگذارد. روی یک وردپرس فارسی آزمایشی، این بسته بدون افزونه دیگری نصب و فعال شد.
برای دیدن افزونههای همدسته این بسته به خرید افزونه وردپرس در فروشگاه وردپرس نیاز سر بزنید. تنظیم آن روی سایتتان را هم میشود به پشتیبانی وردپرس سپرد.
تنظیمات Really Simple Security Pro در پیشخوان
پس از فعالسازی، منوی Security به پیشخوان اضافه میشود و تنظیمات در چند بخش جدا میآید: عمومی، SSL، هدرهای امنیتی، آسیبپذیریها، سختسازی، حفاظت از ورود و فایروال.
SSL و هدرهای امنیتی
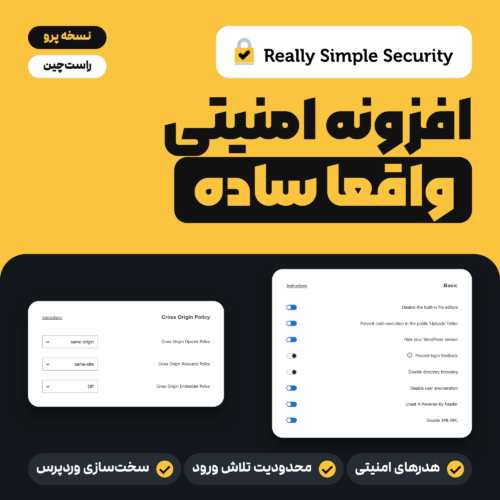
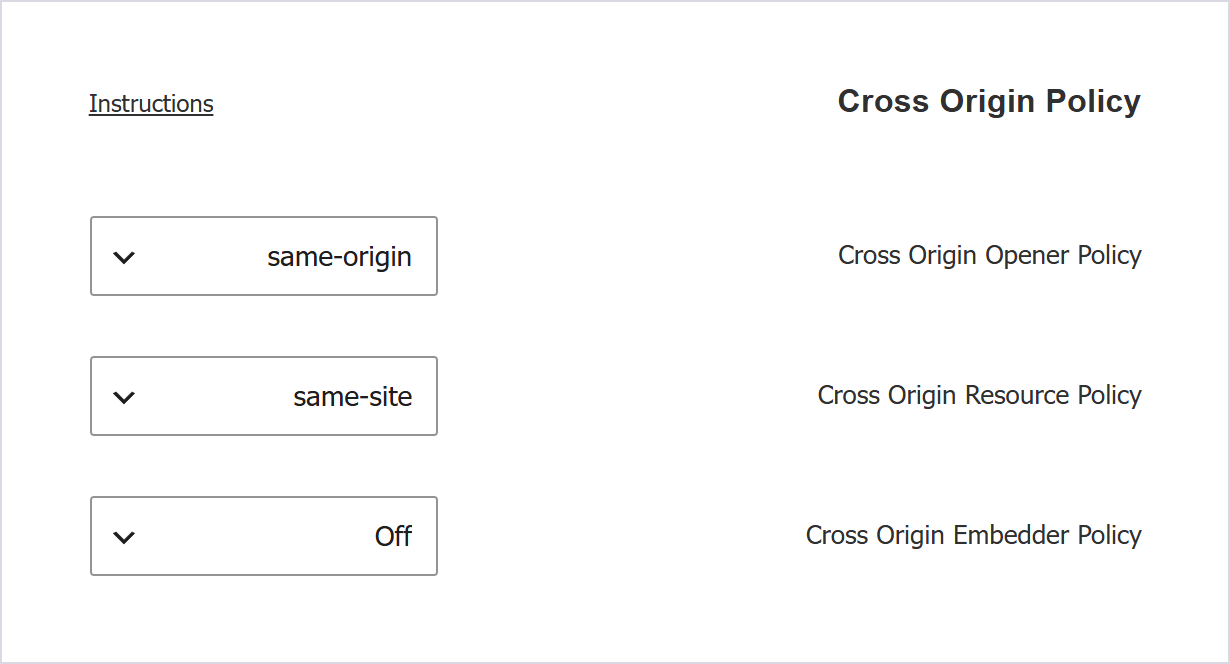
بخش SSL روش تغییر مسیر به HTTPS را میپرسد: بدون تغییر مسیر، تغییر مسیر ۳۰۱ با PHP یا تغییر مسیر ۳۰۱ با htaccess. کنار آن اصلاح محتوای ناامن (Mixed Content) و اسکن آن قرار دارد. بخش هدرهای امنیتی این گروهها را جدا میکند: هدرهای ضروری، HSTS، سیاست مجوزها، سیاست امنیت محتوا و سیاستهای Cross Origin. برای سیاست امنیت محتوا حالت یادگیری هم هست.
سختسازی و حفاظت از ورود
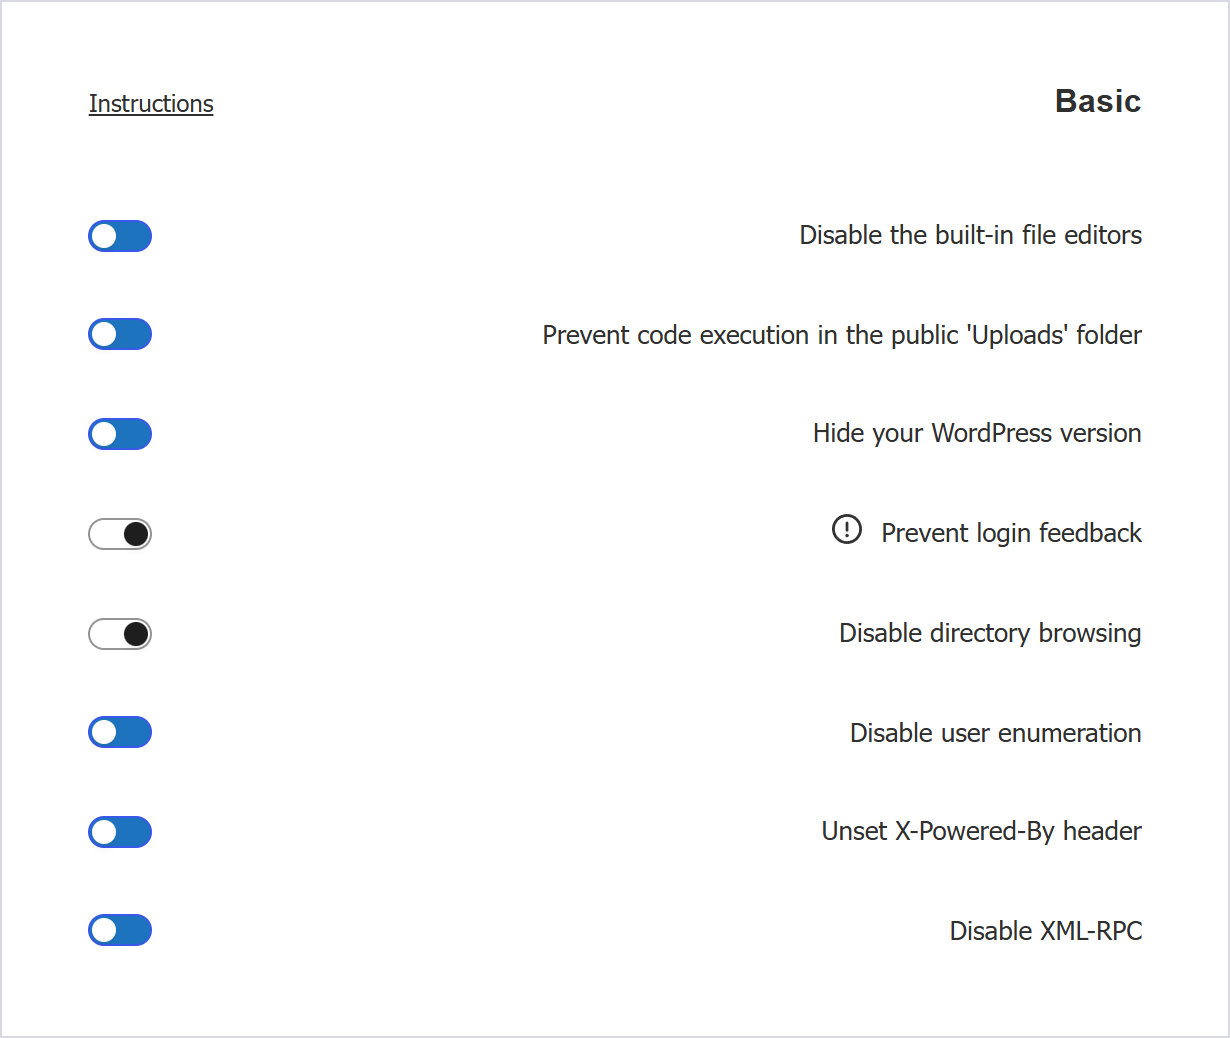
بخش سختسازی فهرستی از کلیدهای روشن و خاموش است: بستن ثبتنام آزاد، خاموش کردن ویرایشگر پروندههای وردپرس، جلوگیری از اجرای کد در پوشه آپلود، پنهان کردن نسخه وردپرس، جلوگیری از شمارش کاربران، حذف هدر X-Powered-By، مسدود کردن نام کاربری admin و خاموش کردن XML-RPC.
بخش حفاظت از ورود سه قسمت دارد: ورود دومرحلهای با ایمیل یا برنامه احراز هویت (TOTP) و ورود با Passkey، سیاست رمز عبور، و محدودیت تعداد تلاش ورود. نقشهای کاربری را میتوان برای هر روش جدا انتخاب کرد.
آسیبپذیریها و فایروال
اسکن آسیبپذیری برای سه جا هشدار تنظیم میکند: داشبورد افزونه، پیام سراسری پیشخوان و ایمیل؛ برای هر کدام حداقل سطح خطر را خودتان انتخاب میکنید. به گفته سازنده، بخش اقدامها میتواند افزونه یا قالب آسیبپذیر را بهروزرسانی اجباری کند یا قرنطینه کند.
فایروال این قانونها را دارد: مسدودسازی ۴۰۴ با سه حساسیت، مسدودسازی User-Agent و مسدودسازی بر پایه منطقه جغرافیایی. فهرست مسدودها و گزارش رویدادها هم بخش جدا دارند.
آنچه روی وردپرس آزمایشی دیده شد
این موارد روی یک وردپرس فارسی آزمایشی با نشانی HTTP آزمایش شد؛ پاسخ سایت یکبار پیش از روشن کردن گزینهها و یکبار پس از آن گرفته شد و گزینههای سختسازی با هم روشن شدند. صفحههای تنظیمات افزونه در این پیشخوان راستچین نمایش داده شد.
- با روشن شدن «جلوگیری از اجرای کد در پوشه آپلود»، فایل PHP نمونهای که پیش از آن اجرا میشد، پاسخ ۴۰۳ گرفت.
- با روشن شدن «جلوگیری از شمارش کاربران»، درخواست نویسنده شماره ۱ صفحه خطا برگرداند و فهرست کاربران در REST، که پیش از آن پاسخ ۲۰۰ میداد، پاسخ ۴۰۱ داد.
- با خاموش شدن XML-RPC، درخواست فهرست متدها پاسخ خالی گرفت؛ پیش از آن فهرست کامل برمیگشت.
- با روشن شدن «حذف هدر X-Powered-By» و «پنهان کردن نسخه وردپرس»، هدر X-Powered-By و تگ generator از صفحه اول حذف شد.
- هدر X-Content-Type-Options با مقدار nosniff پس از روشن کردن گزینه نوع محتوا به پاسخ صفحه اول اضافه شد.
- دو هدر Cross-Origin، یکی با مقدار same-origin و دیگری با مقدار same-site، پس از انتخاب این مقدارها در سیاستهای Cross Origin اضافه شد.
- هدر Permissions-Policy پس از اعمال سیاست مجوزها اضافه شد و در آن دوربین بسته بود.
- با محدودیت ۳ تلاش ورود، تلاش چهارم و ورود بعدی با رمز درست هم رد شد و صفحه رد دسترسی آمد؛ نام کاربری و نشانی IP در بخش قفلشدههای صفحه تنظیمات دیده شدند. این نتیجه در اجرای دوباره هم همین بود. با خاموش بودن همین گزینه، رمز درست بعد از چهار رمز اشتباه وارد شد.
پیش از خرید
بخشهایی که به HTTPS تکیه دارند، یعنی تغییر مسیر ۳۰۱ به HTTPS، اصلاح محتوای ناامن و هدر HSTS، روی این سایت آزمایشی با نشانی HTTP اجرا نشد؛ توضیح آنها بر پایه صفحه تنظیمات و معرفی سازنده است. ورود با ایمیل، TOTP و Passkey هم آزمایش نشد، و کارکرد قانونهای فایروال و اسکن آسیبپذیری روی این سایت آزمایشی تأیید نشد.
طبق متن readme همراه این بسته، سازنده بخشهای زیر را در فهرست امکانات نسخه پرو آورده است: مسدودسازی ۴۰۴ و منطقهای در فایروال، هدرهای امنیتی، اقدامهای آسیبپذیری (بهروزرسانی اجباری و قرنطینه)، سختسازی پیشرفته و ورود با TOTP و Passkey.
اگر میخواهید SSL، هدرهای امنیتی، سختسازی، حفاظت از ورود و آسیبپذیریها را با یک افزونه و یک منو در پیشخوان مدیریت کنید، این بسته همه آنها را کنار هم دارد. فایروال، محدودیت تلاش ورود، اسکن آسیبپذیری و ورود دومرحلهای هر کدام کلید روشن و خاموش جداگانه دارند، پس میتوانید فقط همان بخشهایی را فعال کنید که سایتتان به آنها نیاز دارد.