

قابل نصب روی بینهایت دامنه...
تمامی فایل ها، 100 درصد سالم، بدون ویروس و بدون دستکاری و با لایسنس اورجینال GPL منتشر می شود.
SecuPress Pro (سکیوپرس پرو) افزونه امنیتی وردپرس است: سایت را بررسی میکند و به آن نمره میدهد، کمبودهای امنیتی را با تأیید شما درست میکند و کنار آن حفاظت از ورود، سختسازی تنظیمات، بکاپ و هشدار را در یک پیشخوان جمع میکند. در نصب آزمایشی، یعنی یک وردپرس فارسی که برای همین کار راه انداختیم، بدون افزونه فعال دیگری نصب و فعال شد.
این محصول در دسته افزونههای کاربردی وردپرس فروشگاه وردپرس نیاز است. اگر برای نصب و تنظیم آن وقت ندارید، سراغ پشتیبانی وردپرس بروید.
در پیشخوان فارسی، چیدمان صفحههای SecuPress آینهای و راستچین میشود: ستون ماژولها کنار راست صفحه میآید و مرحلههای بررسی از راست شروع میشوند.
بررسی سایت و نمره امنیتی در SecuPress Pro
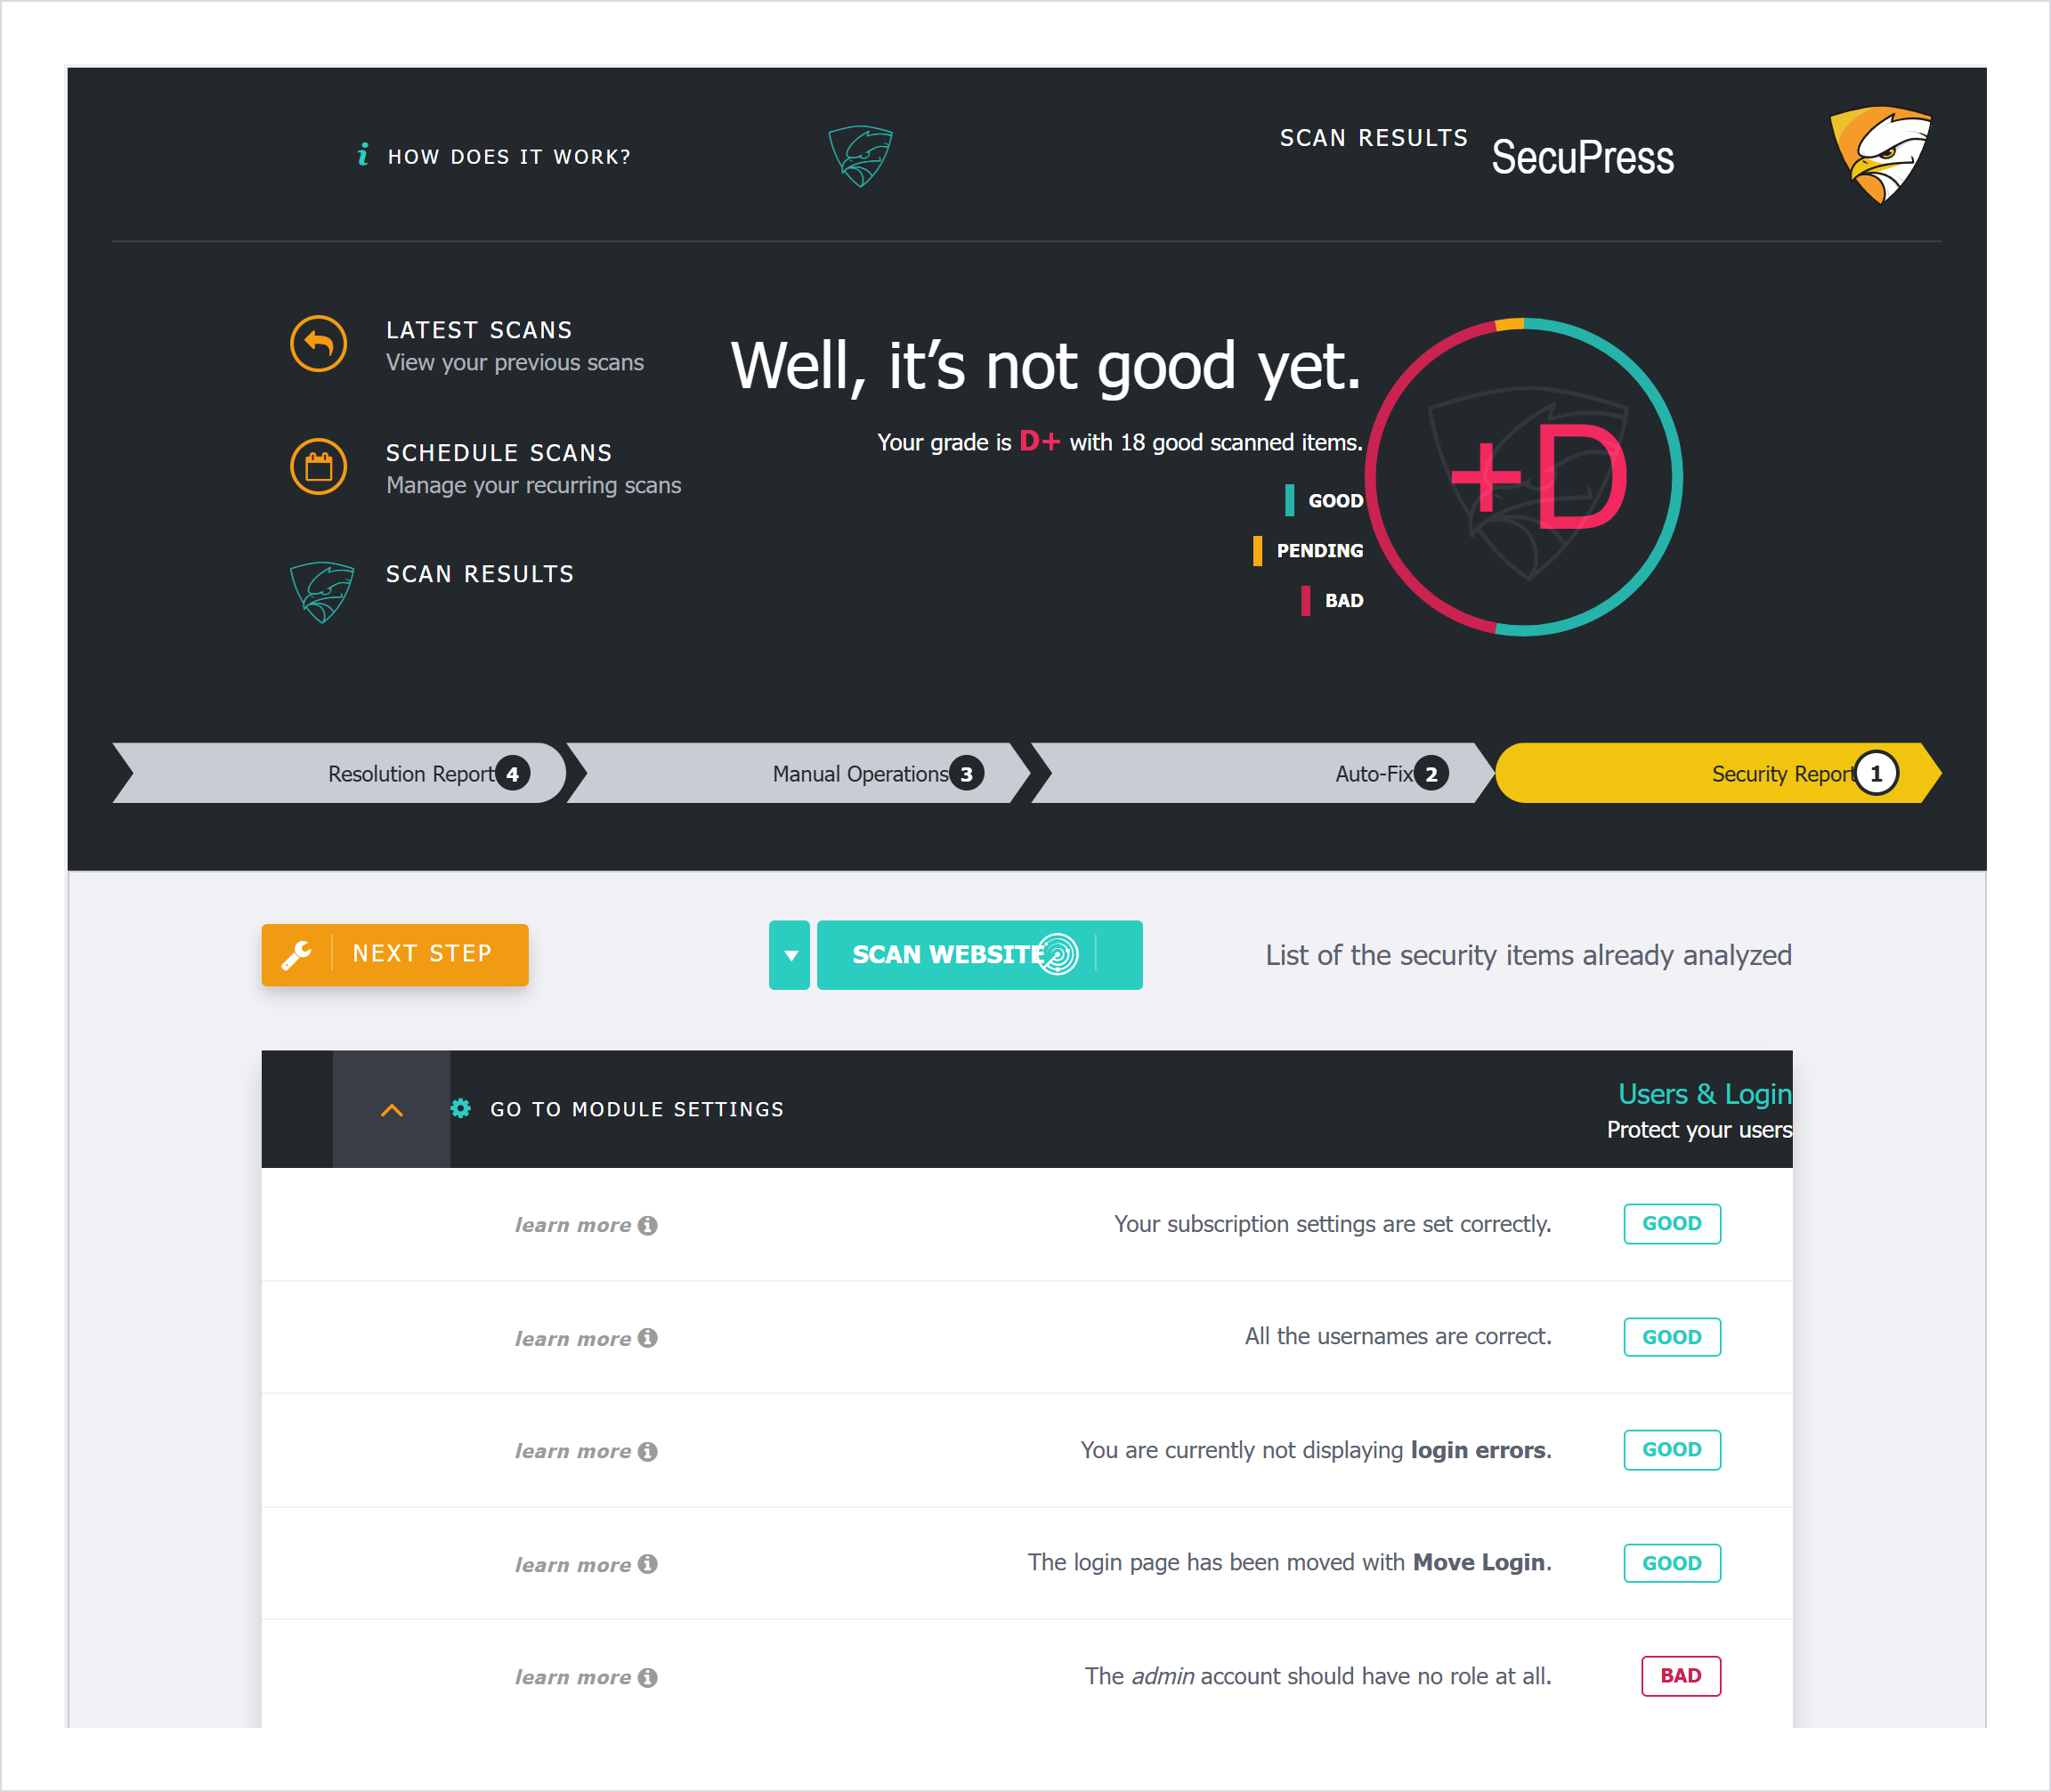
دکمه Scan my website در صفحه Scanners سایت را بررسی میکند و نتیجه به شکل یک نمره حرفی میآید، با فهرستی از موردها که هر کدام وضعیت خوب، در انتظار یا بد دارد. بررسیها در گروههایی مثل کاربران و ورود، افزونهها و قالبها، هسته وردپرس و دادههای حساس دستهبندی شدهاند. در نصب آزمایشی از جمله این موردها «بد» بودند: پیشوند پیشفرض جدولهای دیتابیس، کلیدهای امنیتی wp-config.php که درست تنظیم نشده بودند، افزونهها و قالبهای غیرفعال، و باز بودن پروندههای readme برای همه.
از نمره تا اصلاح، مرحله به مرحله
نوار بالای صفحه چهار مرحله دارد و هر مرحله یک صفحه است:
- گزارش امنیتی (Security Report): نتیجه بررسی و نمره سایت
- اصلاح خودکار (Auto-Fix): فقط موردهایی که تیک خوردهاند خودکار درست میشوند
- اقدام دستی (Manual Operations): هر موردی که تصمیم شما لازم دارد جداگانه میآید، با دکمههای نادیده گرفتن یا اصلاح و ادامه
- گزارش نهایی (Resolution Report): گزارش تازه سلامت سایت
در نصب آزمایشی فقط مورد محافظت از پروندههای readme را تیک نگه داشتیم و دکمه اصلاح را زدیم. افزونه ماژول Protect Readme Disclosures را فعال کرد و پرونده readme.html که پیش از آن برای بازدیدکننده باز میشد، بعد از آن پاسخ «یافت نشد» (۴۰۴) داد.
فهرست اصلاح خودکار موردهایی مثل تنظیم ثابتهای wp-config.php و تغییر نام جدولهای دیتابیس را هم دارد؛ در نصب آزمایشی همه موردهای این فهرست از ابتدا تیکخورده بودند. تیک موردهایی را که نمیخواهید بردارید و پیش از اصلاح بکاپ بگیرید.
حفاظت از ورود
ماژول Users & Login صفحه ورود را از چند طرف میبندد. در نصب آزمایشی، با روشن کردن «Move the login and other actions on login page»، بازدیدکنندهای که wp-login.php را باز کرد بهجای فرم ورود پیامی دید که میگوید صفحه وجود ندارد، منتقل شده یا اجازه دسترسی به آن را ندارید، و فرمی برای وارد کردن ایمیل مدیر هم در همان صفحه بود که طبق متن خودش برای مدیری است که ناخواسته بیرون مانده. فرم ورود روی نشانی login باز شد، که نام پیشفرض نشانی جدید است. افزونه خودش یادآوری میکند که این نام را عوض کنید. نشانی جدید را جایی بنویسید تا خودتان بیرون نمانید.
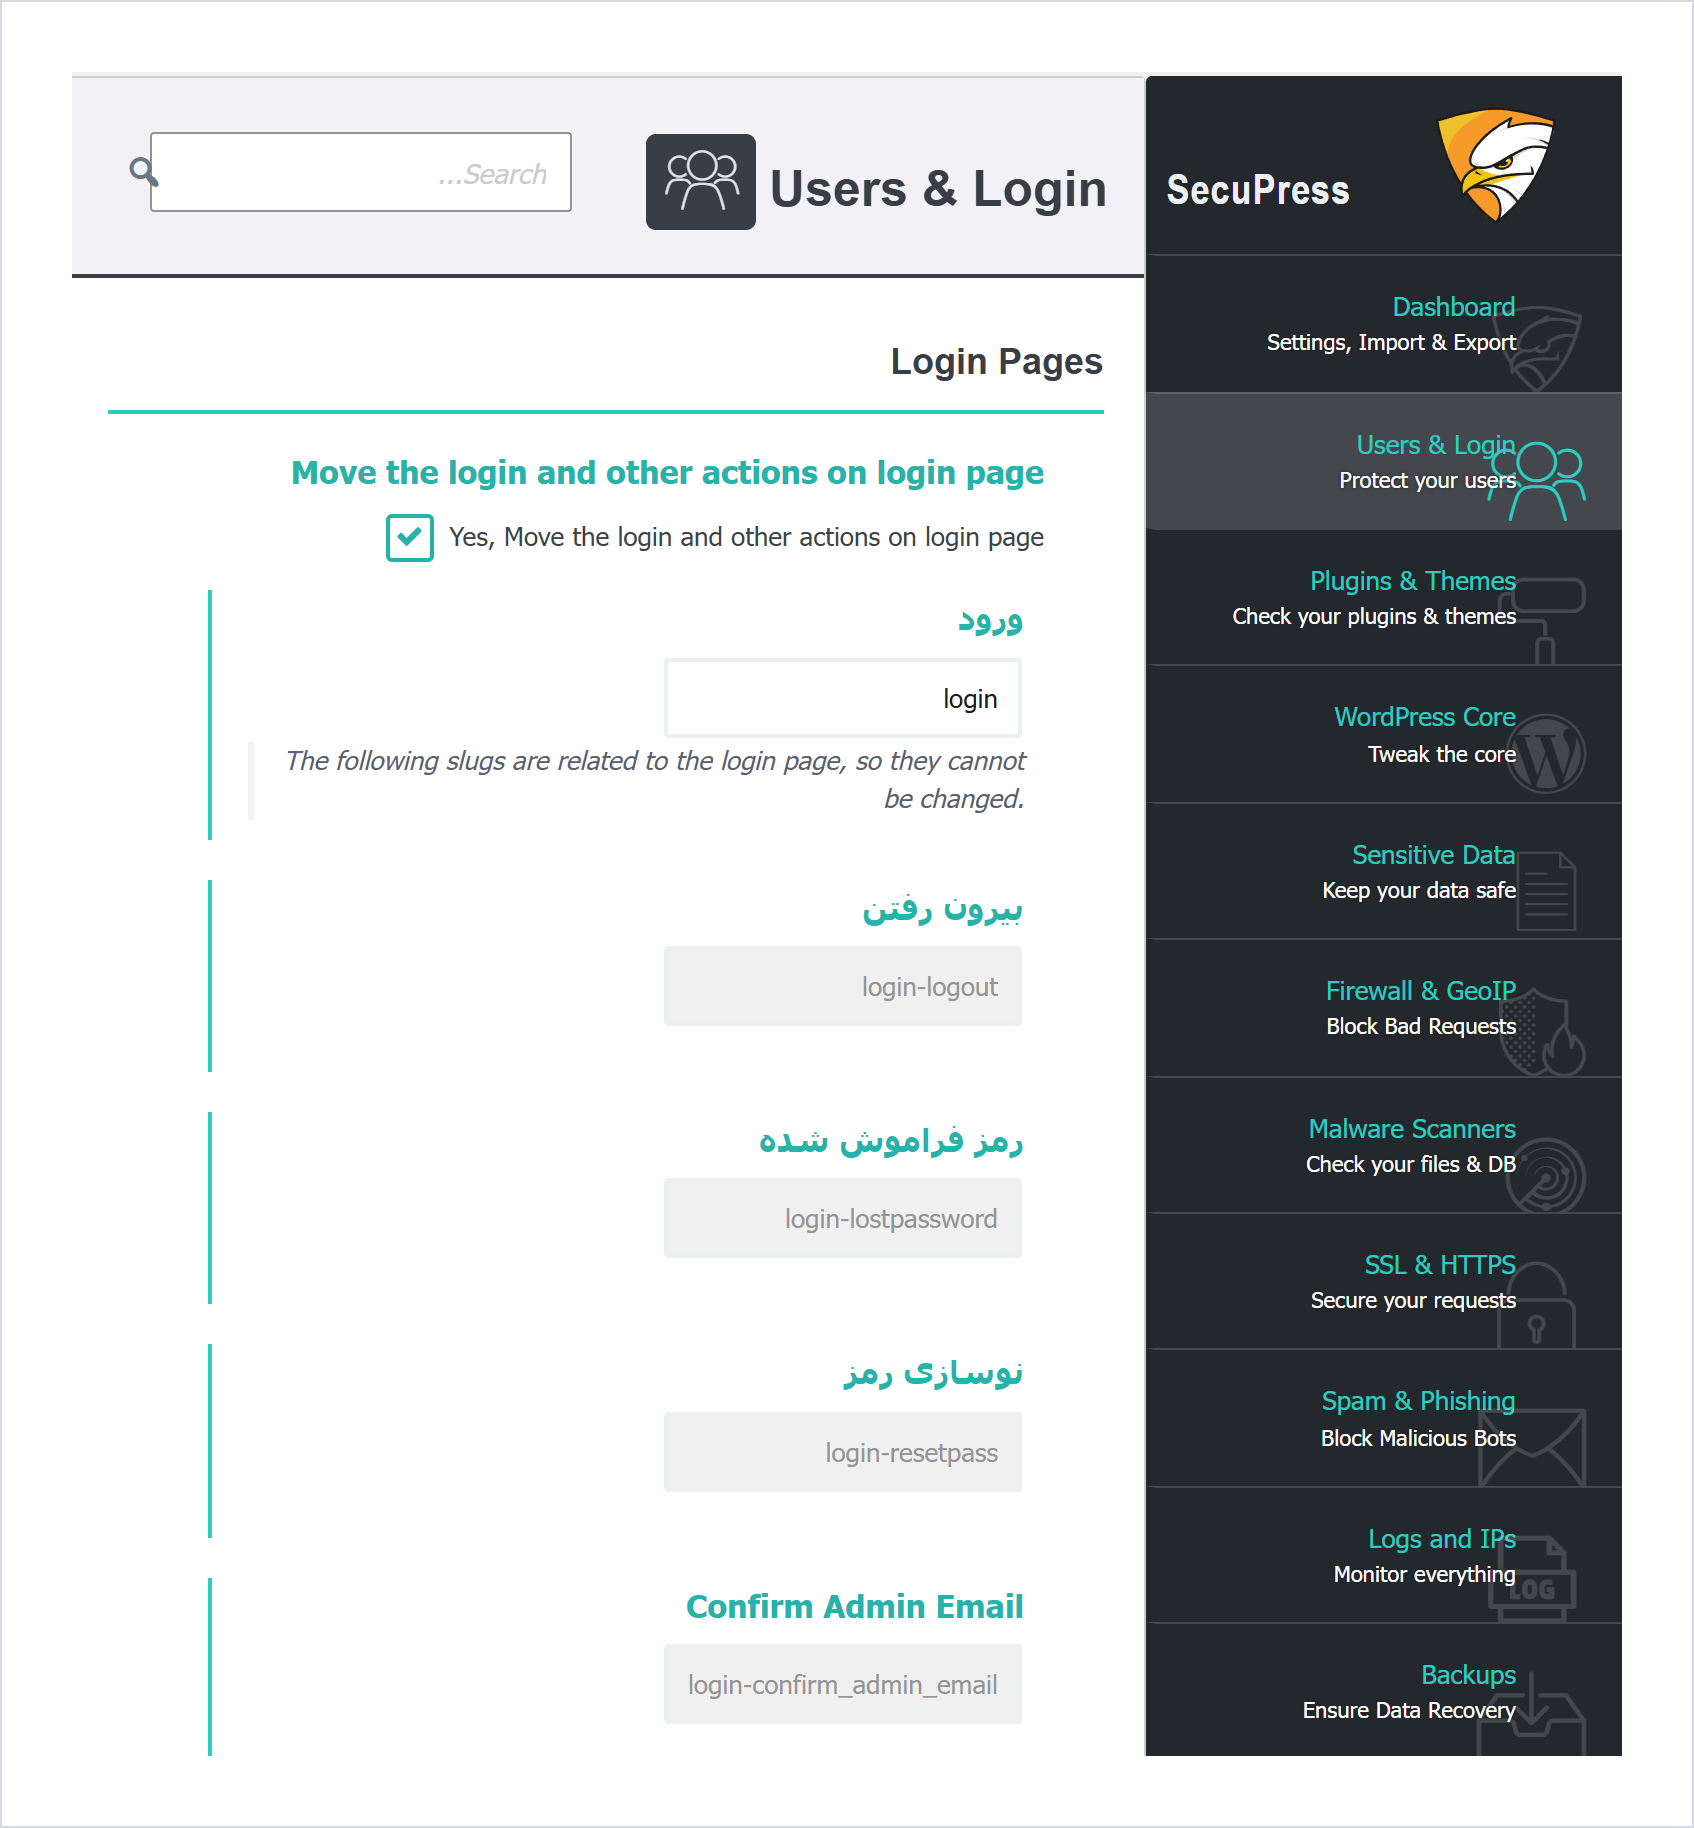
صفحه همین ماژول گزینههای دیگری هم دارد:
- محدود کردن تلاشهای ناموفق ورود و تلاشهای ناموفق با رمز (Bad Login Attempts و Bad Password Attempts)
- پنهان کردن خطاهای ورود (Login Errors)
- ورود با کد عددی یکتایی که به ایمیل میرسد (Two-Factor Authentication)
- کپچا روی صفحه ورود، به شکل چکباکس ساده یا چالش با ایموجی (Captcha)
- رمز قوی و طول عمر رمز (Force Strong Password)
- بیرون کردن همه کاربران بهجز خودتان (Force Logout Everyone)
- جلوگیری از شناسایی نام کاربران (Forbid User Enumeration)
سختسازی تنظیمات وردپرس
هر کدام از اینها یک ماژول جدا دارد و بیشترشان همان موردهاییاند که فهرست اصلاح خودکار به آنها اشاره میکند:
- ثابتهای wp-config.php مثل حالت دیباگ، ویرایش پرونده از پیشخوان و آپلود بدون فیلتر، همراه با تغییر پیشوند جدولها و ساخت دوباره کلیدهای امنیتی (WordPress Core)
- غیرفعال کردن XML-RPC، تغییر نشانی صفحه نویسنده، حذف نسخه وردپرس و PHP از خروجی، بستن پروندههای readme و ضد لینکدزدی رسانه که طبق متن صفحه فقط برای سایتهای HTTPS است (Sensitive Data)
- بستن آپلود zip برای افزونه و قالب و محدود کردن نصب، فعالسازی و حذف آنها (Plugins & Themes)
فایروال با فهرست خودتان
در ماژول Firewall & GeoIP میتوانید فهرست مرجعهای ممنوع را خودتان بنویسید. در نصب آزمایشی، با روشن کردن «Block Bad Referers» و نوشتن یک نشانی آزمایشی در فهرست آن، درخواستی که با همان مرجع آمد پاسخ ۴۰۰ و صفحهای با دلیل مسدود شدن و آیپی خودش گرفت. درخواست بدون مرجع یا با مرجع دیگر عادی باز شد. افزونه ابتدای مرجع را با نوشته شما مقایسه میکند، پس نشانی را با همان http یا https مرجع شروع کنید.
بکاپ، هشدار و زمانبندی
در ماژول Backups دکمه «Backup my Database» در نصب آزمایشی یک پرونده فشرده در پوشه backups داخل wp-content ساخت. داخل آن یک پرونده SQL با دستور ساخت جدولهای وردپرس بود و بکاپ در تاریخچه با پیوندهای دانلود و حذف آمد. خود صفحه میگوید بکاپها را زود از آن پوشه پاک کنید. همان صفحه برای بکاپ پروندهها هم دکمهای دارد و میشود برای پرونده فشرده رمز گذاشت.
ماژول Alerts & Notifications فهرست ایمیل و وبهوک Slack برای هشدار رویدادهای مهم و گزارش روزانه دارد، و ماژول Schedules بکاپ و بررسی سایت را با فاصله چند روزه و ایمیل اختیاری برای نتیجه زمانبندی میکند.
پیش از خرید SecuPress Pro بدانید
سازنده در پرسشهای متداول میگوید SecuPress با افزونه امنیتی دیگر سازگار نیست، چون قانونهای امنیتی دو افزونه میتوانند یکدیگر را بازنویسی کنند و در سایت خطا بسازند. سه نمونهای که نام میبرد و فروشگاه هم میفروشد:
- Wordfence
- Kadence Security که سازنده آن را با نامهای قدیمی Solid Security و iThemes Security میآورد
- Really Simple Security
SecuPress Pro برای سایتی مناسب است که بهجای چند افزونه جدا، ابزاری میخواهد که اول سایت را نمره بدهد و بعد موردهای ضعیف را با تأیید شما درست کند. حفاظت از ورود، سختسازی تنظیمات، بکاپ و هشدار در همان پیشخوان هست؛ فقط پیش از زدن دکمه اصلاح، فهرست آن را بخوانید و بکاپ بگیرید.